
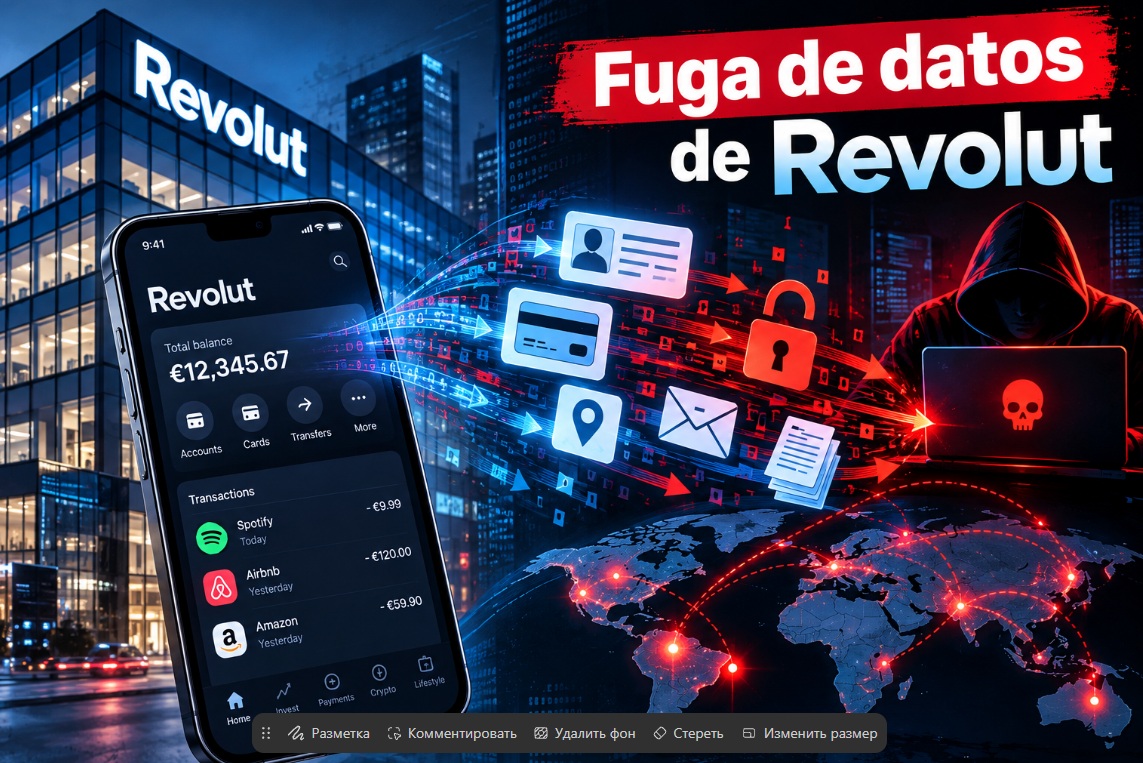
La fuga di dati da Revolut si è trasformata in un grave incidente informatico con conseguenze potenzialmente pericolose per centinaia di clienti in tutto il mondo. L’azienda britannica di fintech, utilizzata da oltre 80 milioni di persone in tutto il mondo, ha confermato che soggetti esterni sono entrati in possesso di informazioni riservate dopo che alcuni cybercriminali hanno utilizzato un indirizzo e-mail con un dominio governativo autentico per inviare richieste di dati fasulle.
Gli estranei sono entrati in possesso di indirizzi, nomi, date di nascita, indirizzi e-mail e numeri di telefono. L’esame e l’analisi delle segnalazioni dei clienti coinvolti indicano una possibile divulgazione di copie di passaporti e patenti di guida, selfie di verifica, estratti conto bancari, IBAN, registrazioni di prelievi e cronologie delle transazioni, comprese le operazioni in Bitcoin.
Sebbene la società abbia segnalato l’incidente alla FCA, all’Information Commissioner’s Office, alle forze dell’ordine e alle autorità garanti della protezione dei dati, per un servizio finanziario di questo livello non si tratta semplicemente di una «fuga di dati personali». La combinazione di documenti, indirizzi, numeri di telefono e cronologia delle operazioni crea una «piattaforma di lancio» per ulteriori attività di phishing, furto di criptovalute, furto di identità e attacchi finanziari mirati, compresi quelli ai portafogli di criptovalute.
Secondo Revolut, è stato messo in atto uno schema in cui, tramite tecniche di ingegneria sociale, i malintenzionati hanno indotto i dipendenti a considerare le richieste fraudolente come legittime richieste da parte di un ente pubblico. Sebbene l’azienda non dichiari alcuna violazione del proprio database né la compromissione dei fondi dei clienti e definisca il numero delle vittime «limited/very limited number», secondo i media i messaggi dannosi sono stati ricevuti da 680 clienti.
Revolut descrive l’accaduto come una «truffa di impersonificazione esterna» e sottolinea di non aver ricevuto alcun contatto diretto né richieste di riscatto da parte delle persone che presumibilmente sarebbero responsabili dell’attacco, ma alcuni media riferiscono che il gruppo di malintenzionati avrebbe chiesto 6.000 XMR – circa 3 milioni di dollari (al momento della richiesta) – e avrebbe minacciato di trasmettere i dati riservati a organizzazioni criminali in caso di mancato pagamento.
È noto anche un caso in cui una delle vittime ha affermato che la persona che sosteneva di essere in possesso dei suoi dati ha chiesto 50.000 dollari per cancellarli.
Nonostante la traccia legata alle criptovalute, la minaccia principale di questo incidente non è il furto di Bitcoin dai conti, ma il fatto che, se i criminali hanno ottenuto documenti, coordinate bancarie e cronologia delle transazioni, potrebbero utilizzare questi dati per attacchi personalizzati che appariranno estremamente convincenti.
Per il mondo finanziario globale, l’incidente con la fuga di informazioni sensibili da Revolut è stato un monito: la fintech moderna non deve necessariamente essere violata tecnicamente, basta convincere il sistema a credere a un truffatore. Pertanto, l’anello più debole potrebbe non essere un server o un algoritmo, ma l’essere umano. Nel caso di Revolut, è stata proprio la fiducia in una richiesta apparentemente ufficiale a costituire il punto di attacco, e per i clienti le conseguenze potrebbero protrarsi per molto più tempo.